Descrição do livro
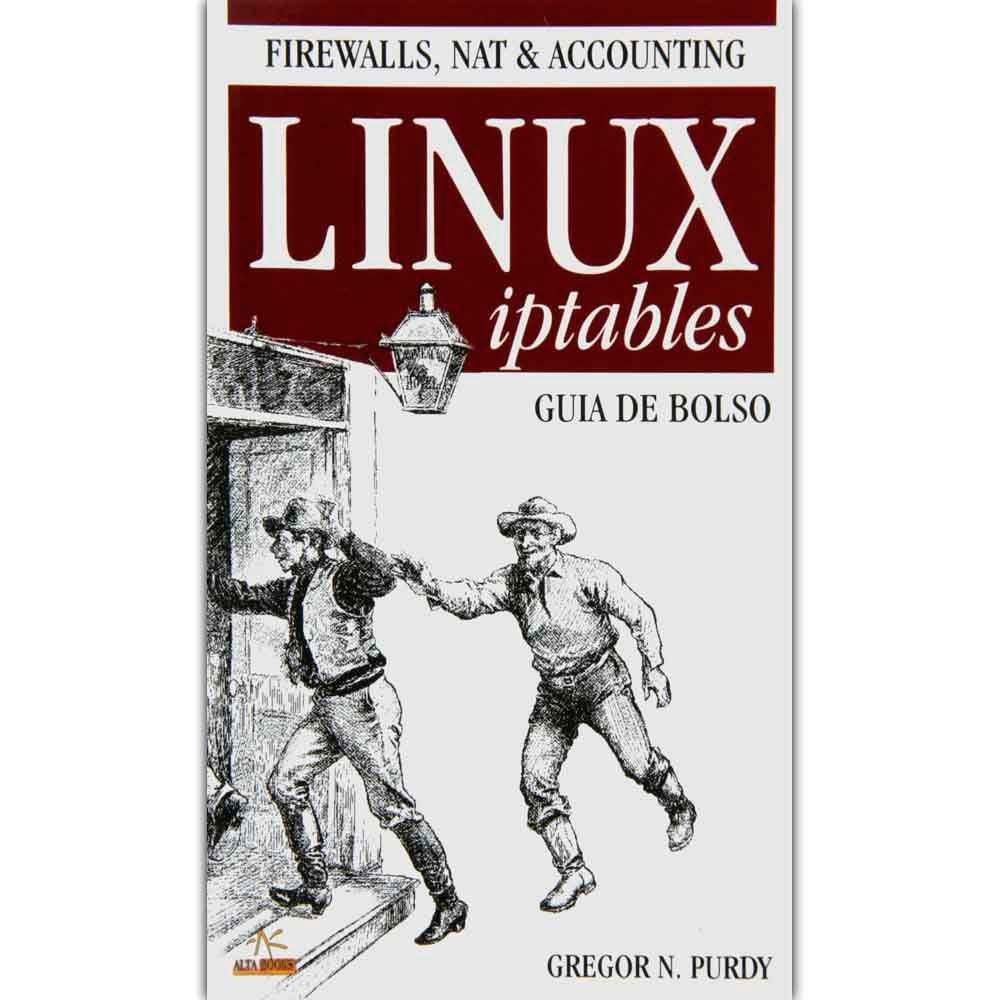
Firewall tradução de endereço de rede (NAT) logging de rede e accounting são todos fornecidos pelo sistema Netfilter do Linux também conhecido pelo nome do comando utilizado para administrá-lo iptables. A interface iptables é a mais sofisticada já oferecida pelo Linux tornando-o um sistema extremamente flexível para qualquer tipo de filtragem de rede que você possa fazer. Uma série de regras de filtragem podem ser agrupadas de maneiras que as tornam fáceis para que sejam testadas ativadas e desativadas.Você visualiza todos os tipos de tráfego ICMP (alguns deles bem perigosos)? Obtém vantagens de filtragens com estado (stateful) para simplificar o gerenciamento de conexões TCP? Gostaria de rastrear quantos tráfegos de vários tipos você recebe?Este guia de bolso irá ajudá-lo naqueles momentos críticos quando alguém pede que abra ou feche uma porta rapidamente ou que habilite alguns importantes tráfegos ou tente bloquear um ataque. 'O Guia de Bolso Linux Iptables' mantém a sintaxe sutil e direta e ajuda a lembrar todos os valores que você precisa colocar de forma que esteja o mais seguro possível. As listagens de todas as opções estão divididas de forma adequada ao firewalling accounting e NAT.
Autores populares
Publishing lmgdaw (250) Nathan J. Colebrook (33) Diego Rodrigues (26) Aravind Choudhary (21) Joy Creative Publishing (21) Vários Autores (19) Zane Vertex (18) On Line Editora (16) StudioD21 Smart Tech Content (16) Bruce Password Books (12) Jideon F Marques (12) Thom Haagenrud (12) Leandro Calado (11) Corin Halstead (10) Denvey Easton (10) S.L SAM TECH (10) Tiye Baldwin-Anderson (10) Alvero Velmora (9) Asha Sohal (9) Jean Arouche (9)